VPN场景下的TCP重传,指的是原本端到端的TCP报文,在经过VPN封装、跨公网传输的过程中出现丢包、延迟抖动,触发发送端的超时重传机制。这类问题和普通公网直连的重传诱因有部分重叠,但多了VPN封装解封装、隧道路径调度两层特殊变量,不需要直接改动业务配置就能完成基础排查。
先明确排查的适用边界
这套基础检查方法仅适用于通用IPsec、SSL VPN的标准隧道模式场景,不涉及特殊定制的二层VPN、加密代理类产品的私有优化逻辑,电脑vpn所有操作均为只读状态,不会中断现有VPN连接,也不会影响同设备上的其他正常网络业务。
排查前需要先确认两端的VPN隧道处于已连通状态,没有出现频繁闪断、隧道协商反复重建的情况,如果隧道本身存在周期性断开的问题,需要先处理隧道稳定性故障,再开展TCP重传相关的检查。
端侧基础状态观察
首先在VPN连接的两端设备上,分别查看对应TCP连接的实时状态统计,重点观察重传率、往返时延的波动区间,不需要额外安装复杂的抓包工具,系统自带的网络状态查询工具就可以输出对应指标。
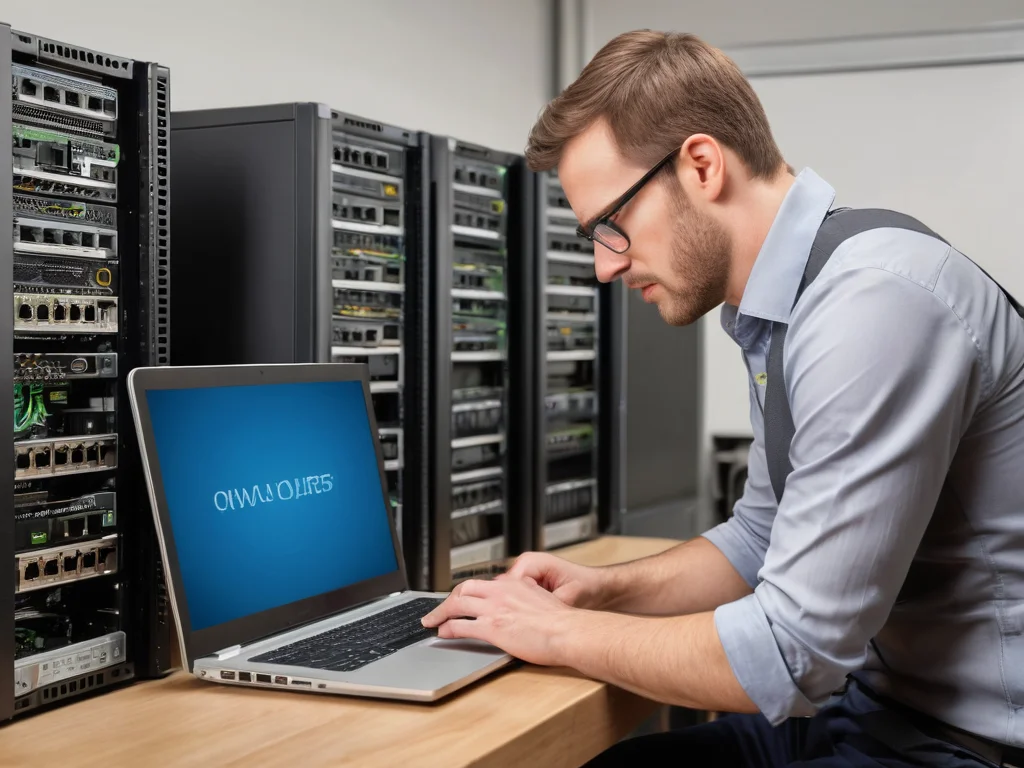
运维人员通过终端设备查看VPN隧道状态,开展TCP重传问题基础排查
如果观察到重传触发的时间点,和VPN隧道的流量峰值时段完全重合,大概率是隧道带宽被占满导致的队列丢包,这类情况不需要调整TCP参数,梯子优先做VPN侧的流量限速或者带宽扩容即可。
逐段路径特征核验
分别从VPN的客户端侧、VPN网关侧,向对端的内网业务地址执行路径探测,注意探测报文的大小要和VPN封装后的实际报文长度匹配,避免因为不分片导致的隐性丢包被常规探测忽略。
如果路径探测的丢包点出现在公网运营商的中间链路,不属于VPN两端的内网段,这类重传问题不属于VPN配置故障,需要联系对应运营商确认链路质量,或者调整VPN的隧道出口路由切换传输路径。
VPN封装相关的特殊检查
查看VPN网关的官方配置说明,确认当前隧道的MTU设置是否和两端网络的链路MTU匹配,电脑vpn封装后的报文如果超过链路最大传输单元,又开启了不分片标记,就会被中间路由直接丢弃,触发大量不必要的TCP重传。
不要直接套用通用公网场景的TCP优化参数调整VPN侧配置,梯子部分VPN产品本身已经内置了针对隧道场景的重传优化逻辑,自行修改参数反而可能覆盖原有适配规则,加重重传问题。